Диплом о профессиональной переподготовке по направлению «Информационная безопасность» — это то, чего пункт 6 постановления Правительства № 1272 требует от ответственных за ИБ с непрофильным высшим образованием, а с 1 марта 2026 года — ещё и приказ ФСТЭК № 117 от работников подразделений защиты информации в госорганах, учреждениях, ГУПах и муниципальных системах. Повышение квалификации — для ответственных за персональные данные, которых после ужесточения штрафов за утечки перестали назначать формально. Программа, диплом или удостоверение с записью в ФИС ФРДО.
Ближайший старт группы в России — 14 октября.

Требования к информационной безопасности пришли в организации с двух сторон. Сверху — Указ Президента № 250 и постановление Правительства № 1272: в госорганах, госкорпорациях, стратегических и системообразующих организациях и у субъектов критической информационной инфраструктуры должен быть заместитель руководителя, отвечающий за информационную безопасность, а квалификация этого человека задана нормой — профильное высшее не ниже специалитета либо иное высшее плюс профессиональная переподготовка. С 1 марта 2026 года требование к образованию появилось и ниже: приказ ФСТЭК России № 117 требует, чтобы не менее 30 процентов работников подразделения по защите информации имели профильное образование или прошли переподготовку по информационной безопасности, — и это касается государственных учреждений, ГУПов и муниципальных информационных систем. Снизу — персональные данные: оператором является каждое юридическое лицо, а штрафы за утечки выросли до миллионов и оборотных процентов от выручки.
Обе программы — дополнительное профессиональное образование, поэтому вход в них задаётся не отраслевой нормой, а законом об образовании.
Три коротких вопроса — о вашей роли, об образовании и о том, что уже есть в организации из документов по персональным данным. По ответам вы поймёте, нужна ли переподготовка, достаточно ли повышения квалификации и с чего начинать организации.
Ответственный за информационную безопасность выстраивает защиту организации: политику, оценку защищённости, реагирование на компьютерные инциденты, практические учения, контроль средств защиты. Ответственный за организацию обработки персональных данных отвечает за законность работы с данными: политика и локальные акты, согласия, уведомление Роскомнадзора, внутренний контроль, обращения субъектов. В крупной структуре это разные люди и целые подразделения, в среднем бизнесе — один специалист. Закон подходит к ним по-разному, и мы говорим об этом прямо.
Цифра «360 часов» кочует по статьям и сайтам учебных центров как обязательное требование к ответственным за информационную безопасность. Мы открыли оба документа, на которые при этом ссылаются, и поискали её там. В постановлении Правительства № 1272 слова «360» нет: пункт 6 требует сам факт профессиональной переподготовки по направлению «Информационная безопасность», без указания объёма. В приказе ФСТЭК России № 117, который действует с 1 марта 2026 года, её тоже нет: пункт 20 говорит о профильном образовании либо переподготовке в области информационной безопасности — и снова без часов. Наша программа переподготовки — 256 часов; если ваш заказчик или работодатель прописал в договоре, техническом задании или должностной инструкции конкретный объём, скажите об этом куратору до оплаты, и мы подберём программу нужной длительности. А теперь обратное заблуждение, которое обходится дороже: многие уверены, что профильного бакалавриата по информационной безопасности достаточно. По букве пункта 6 требуется высшее образование не ниже уровня специалитета или магистратуры — значит, у бакалавра по ИБ два законных пути к должности ответственного лица: магистратура или профессиональная переподготовка. Мы называем нормы как есть, даже когда это невыгодно.
Прямых норм две. Первая — пункт 6 постановления Правительства № 1272: ответственный за обеспечение информационной безопасности (заместитель руководителя) в организациях из Указа Президента № 250 должен иметь профильное высшее не ниже специалитета либо иное высшее и профессиональную переподготовку по направлению «Информационная безопасность». Вторая — пункт 20 приказа ФСТЭК России № 117, действующего с 1 марта 2026 года: не менее 30 процентов работников подразделения по защите информации должны иметь профильное образование или пройти переподготовку в области информационной безопасности. Всем остальным переподготовка не предписана законом — но остаётся требованием рынка и способом закрыть функции ответственного за персональные данные.
| Организация или роль | Что говорит норма | Чем закрывается |
|---|---|---|
| Госорганы, госфонды, госкорпорации, стратегические предприятия и АО, системообразующие организации, субъекты КИИ | Заместитель руководителя, ответственный за ИБ (п. 1 «а» Указа № 250); квалификация — профильное высшее не ниже специалитета либо иное высшее плюс переподготовка (п. 6 ПП № 1272) | Диплом о профессиональной переподготовке по направлению «Информационная безопасность» с записью в ФИС ФРДО |
| Государственные учреждения, ГУПы, госорганы и муниципальные информационные системы | Подразделение или специалисты по защите информации; не менее 30 % работников — профильное образование либо переподготовка по ИБ (п. 20 приказа ФСТЭК № 117, с 01.03.2026) | Диплом о переподготовке для нужной доли работников подразделения; остальным — повышение квалификации |
| Любое юридическое лицо — оператор персональных данных | Назначить ответственного за организацию обработки ПДн (ст. 22.1 ФЗ-152) и ознакомить либо обучить работников, обрабатывающих данные (п. 6 ч. 1 ст. 18.1). Требований к образованию ответственного закон не устанавливает | Повышение квалификации 72 часа: комплаенс оператора ПДн — политика, приказы, согласия, уведомление Роскомнадзора |
| ИТ-специалист, который переходит в информационную безопасность | Нормативного требования нет — есть требование вакансий, тендеров и конкурсных процедур: профильное образование либо переподготовка | Диплом о переподготовке 256 часов как документ о квалификации по новому направлению |
| Организация — лицензиат ФСТЭК, оказывающая услуги по технической защите конфиденциальной информации | Подготовка её специалистов ведётся по программам, СОГЛАСОВАННЫМ с ФСТЭК России, — это отдельный контур | Не наш случай: честно направим к центрам с согласованными программами |
Отдельно про периодичность: единого требования «обновлять подготовку раз в столько-то лет» по информационной безопасности нет. Есть норма мягче и честнее — пункт 19 типового положения обязывает ответственное лицо постоянно повышать профессиональную компетенцию, а пункт 21 «г» — поддерживать уровень квалификации. Именно под это и существует трек повышения квалификации.
Информационная безопасность — область, где нормы меняются быстрее, чем успевают переписываться методички конкурентов. Вот что произошло с 2025 года; всё это разбирается на программе.
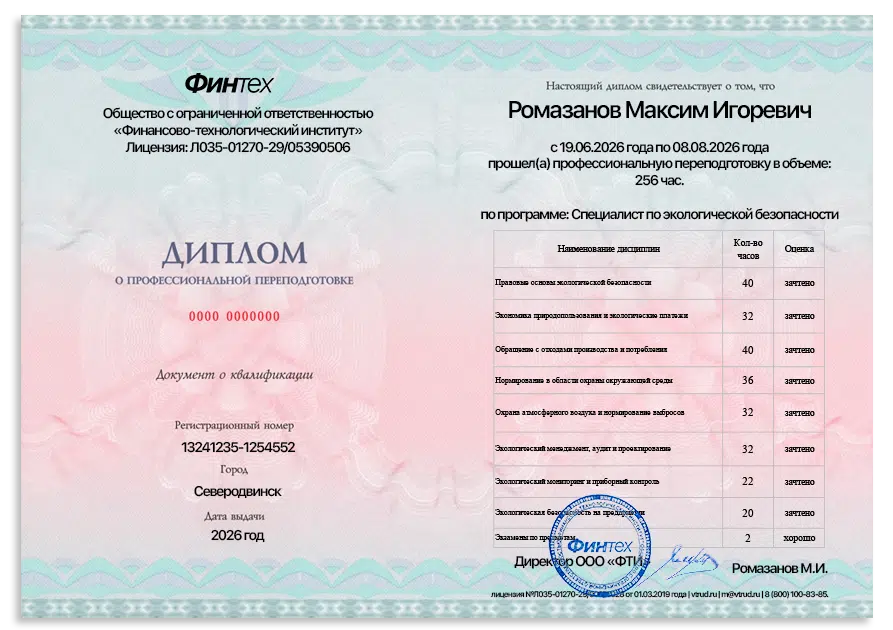
По программе профессиональной переподготовки вы получаете диплом о профессиональной переподготовке по направлению «Информационная безопасность» — тот самый документ, который пункт 6 постановления Правительства № 1272 требует от ответственных за ИБ с непрофильным высшим образованием и который пункт 20 приказа ФСТЭК № 117 принимает как альтернативу профильному образованию работника подразделения защиты информации. По программе повышения квалификации — удостоверение установленного образца. Сведения об обоих документах вносятся в ФИС ФРДО, форма обучения в документе не указывается. Обучение проводится по образовательной лицензии ООО «ФТИ» № Л035-01270-29/05390506.
Честно о границах. Первое: для специалистов организаций-лицензиатов ФСТЭК, которые оказывают услуги по технической защите конфиденциальной информации, действует отдельный контур подготовки — по программам, согласованным с ФСТЭК России. Это не наш случай, и честный центр скажет об этом сразу. Второе: диплом о переподготовке не заменяет высшее образование там, где норма требует именно высшее. Третье: мы не выдаём аттестатов ФСТЭК и ФСБ, не аттестуем объекты информатизации и не присваиваем статус центра ГосСОПКА — это делают другие организации и в другом порядке.
Программа повышения квалификации на 72 часа — сокращённый состав тех же модулей с упором на персональные данные: правовые основы, комплаенс оператора, документы, инциденты и утечки, изменения 2025–2026 годов.